
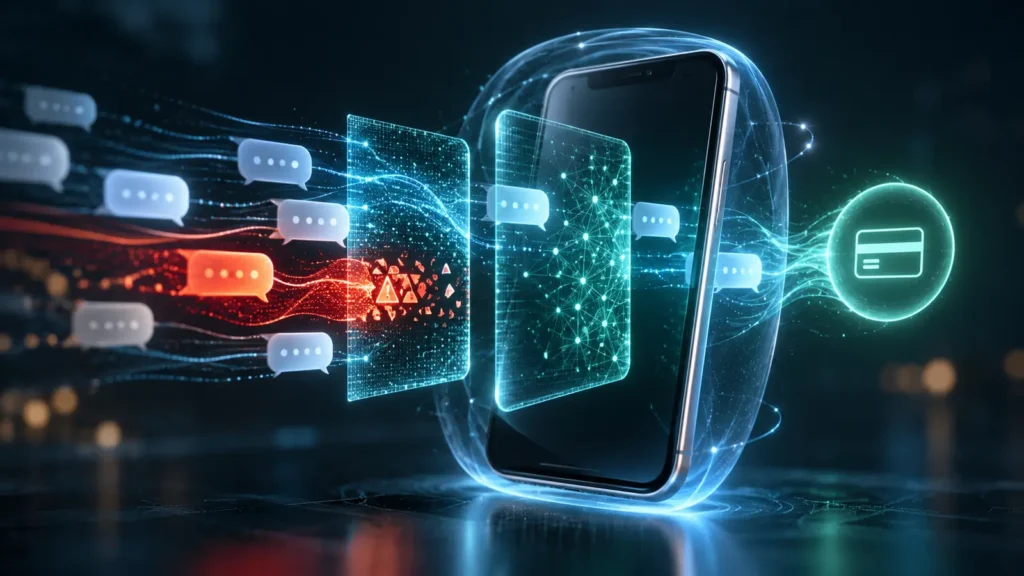
Una aplicación capaz de advertir de una estafa mientras la conversación sigue abierta, sin enviar los mensajes a un servidor, parece resolver dos problemas a la vez: detectar la manipulación a tiempo y preservar la privacidad. Google DeepMind y GovTech Singapur están probando precisamente ese enfoque con un modelo Gemma ajustado para reconocer patrones locales de fraude directamente en el teléfono.
La idea es relevante porque muchas estafas actuales no dependen de un enlace evidentemente falso. Se desarrollan durante varios mensajes: alguien se hace pasar por una autoridad, ofrece un empleo, promete una inversión o construye una relación de confianza antes de pedir dinero, credenciales o códigos. Analizar solo una frase puede no bastar; observar la evolución de la conversación puede revelar presión, urgencia y manipulación.
El proyecto, presentado el 14 de octubre de 2026, todavía no autoriza a afirmar que cualquier móvil vaya a bloquear estas estafas ni que la detección sea infalible. Su despliegue será gradual y dependerá de las aplicaciones que lo integren, del consentimiento del usuario, del dispositivo y de la capacidad del sistema para adaptarse a tácticas que cambian. Esto es lo que se sabe, lo que puede inferirse y lo que sigue pendiente.
Qué ha construido Google DeepMind con Singapur
El sistema utiliza un modelo ligero de la familia Gemma ajustado con ejemplos de estafas relevantes para Singapur: suplantaciones de organismos públicos, bancos o figuras locales, falsas ofertas de trabajo y otros engaños regionales. El objetivo no es buscar únicamente palabras prohibidas, sino identificar señales de manipulación a lo largo de varios turnos de conversación.
Según la explicación técnica de Google DeepMind, el procesamiento se realiza en el dispositivo. Cuando se integre en una aplicación y el usuario lo permita, ni Google ni el Gobierno de Singapur deberían recibir las conversaciones analizadas por ese despliegue. La ministra de Desarrollo Digital e Información de Singapur confirmó públicamente la colaboración y su objetivo de reconocer signos de manipulación sin sacar los mensajes del teléfono.
Esto no significa que toda la aplicación funcione sin red ni que ningún dato técnico salga jamás del dispositivo. Las condiciones finales dependerán de cada producto: actualizaciones, informes voluntarios, telemetría y servicios de soporte pueden tener reglas diferentes. La afirmación rigurosa es más limitada: la clasificación descrita para el contenido de la conversación se ejecuta localmente.
Por qué utiliza dos etapas en vez de un único modelo
Ejecutar un modelo complejo con cada mensaje consumiría batería y recursos innecesarios. El diseño anunciado divide la tarea:
- Cribado rápido. Un clasificador pequeño examina los mensajes entrantes con un coste reducido. Si no observa indicios preocupantes, emite un veredicto benigno y termina el análisis.
- Análisis contextual. Solo las conversaciones sospechosas pasan al modelo Gemma ajustado, que revisa una ventana más amplia para decidir si debe mostrar una alerta o descartar la señal inicial.
Es una arquitectura parecida a la triaje: el primer filtro intenta no gastar recursos en todo; el segundo dedica más capacidad a los casos dudosos. La ventaja es práctica, pero introduce dos puntos de fallo. El cribado puede dejar pasar una estafa y el modelo contextual puede malinterpretar una conversación legítima. Por eso una alerta debe entenderse como una invitación a detenerse y verificar, no como una sentencia automática.
Qué problema intenta resolver realmente
En el primer semestre de 2026, la Policía de Singapur registró 16.821 casos de estafa y pérdidas cercanas a 410,6 millones de dólares singapurenses. El informe oficial señala que el 80,8 % de los casos implicó transferencias realizadas por las propias víctimas: los delincuentes no controlaron directamente la cuenta, sino que convencieron a la persona para actuar.
Ese dato explica por qué bloquear malware o páginas conocidas no basta. Si la víctima cree estar hablando con su banco, un superior o un familiar, puede efectuar una transferencia desde una aplicación legítima. Una herramienta que identifica la secuencia persuasiva —confianza, urgencia, aislamiento y petición de dinero— intenta intervenir antes del paso irreversible.
La lógica conecta con las estafas que imitan la voz de un familiar: reconocer una voz o ver una cuenta conocida ya no prueba identidad. El control más resistente sigue siendo verificar la petición por un canal independiente, usando un contacto que ya existía antes del incidente.
Privacidad local no equivale a invisibilidad total
Procesar mensajes en el teléfono reduce una exposición importante: no hace falta enviar el texto completo a la nube para clasificarlo. También puede ofrecer una respuesta rápida y seguir funcionando cuando la conexión es mala. Sin embargo, «en el dispositivo» no resuelve automáticamente todos los riesgos.
La aplicación necesita permiso para acceder al contenido o a las notificaciones compatibles. El usuario debe saber qué conversaciones se analizan, cuándo se activa la función y cómo se desactiva. Además, un teléfono comprometido, una copia de seguridad insegura o una captura realizada por otra aplicación pueden exponer datos aunque el modelo sea local.
Existe otro reto: proteger el propio detector. Si un atacante puede consultar indefinidamente el modelo, observar sus alertas o extraer componentes, puede aprender a reformular los mensajes para evitarlo. Las condiciones públicas del servicio AntiScam Pango prohíben usarlo para desarrollar técnicas de evasión y anticipan que algunas funciones requieren componentes adicionales y dispositivos compatibles. Una prohibición contractual ayuda, pero la resistencia real también necesita límites técnicos y actualizaciones.
Los falsos positivos importan tanto como los fallos silenciosos
Un detector demasiado sensible puede marcar conversaciones legítimas: una transferencia familiar urgente, una gestión real del banco o un intercambio profesional sobre credenciales. Si las alertas aparecen constantemente, el usuario aprende a ignorarlas. Si el sistema es demasiado conservador, deja pasar los engaños más sutiles.
Google afirma que el modelo fue sometido a pruebas con diálogos sintéticos y corpus locales, y que el entrenamiento excluyó datos privados o identificables de ciudadanos. Es una buena señal de gobernanza, pero faltan métricas públicas suficientes para juzgar su rendimiento: tasas de falsos positivos y negativos, idiomas, grupos de edad, tipos de estafa, modelos de teléfono y degradación con el tiempo.
También hay un problema de contexto geográfico. Un sistema ajustado a Singapur puede reconocer nombres de organismos, fórmulas de pago y expresiones locales que no sirven en España. Trasladarlo exigiría datos representativos, evaluación independiente y adaptación cultural; no bastaría con traducir la interfaz.
Qué podría aprender España de este modelo
En España, INCIBE documenta campañas que secuestran o suplantan cuentas de mensajería para pedir dinero, conseguir códigos o dirigir a páginas fraudulentas. Un aviso reciente describe un falso concurso de baile enviado desde la cuenta de un contacto conocido. La recomendación de INCIBE es no abrir el enlace, avisar a la persona por otra vía y proteger la cuenta.
Un detector local podría añadir una capa preventiva, sobre todo cuando la conversación parece normal al principio. Pero debería integrarse con medidas que ya funcionan:
- Verificación fuera del chat. Llamar al contacto por un número guardado previamente.
- Fricción antes del pago. Detener transferencias extraordinarias hasta confirmar identidad y motivo.
- Actualizaciones y doble factor. Reducir el riesgo de que una cuenta legítima sea tomada por un tercero.
- Canales de reporte claros. Conservar evidencias y comunicarlas a la plataforma, entidad financiera o servicio de ayuda.
- Educación sin culpabilizar. Explicar la manipulación para que una víctima pida ayuda pronto.
Ninguna puntuación automática debe decidir por sí sola que una persona es delincuente. El sistema puede recomendar cautela, bloquear temporalmente una acción de alto riesgo o facilitar una comprobación, pero las consecuencias graves requieren evidencia y revisión.
Detectar manipulación no es verificar la verdad
El modelo busca patrones de conversación asociados a estafas. No certifica que el remitente sea quien dice ser ni demuestra que cada dato sea falso. Un mensaje real puede parecer urgente; uno fraudulento puede avanzar despacio y sin expresiones típicas.
Esta diferencia también aparece en imágenes y vídeos. Las credenciales C2PA ayudan a comprobar procedencia, pero no garantizan que la escena sea verdadera. Del mismo modo, una alerta conversacional aporta una señal de riesgo, no una prueba completa de intención o identidad.
La IA creativa legítima y la suplantación no son lo mismo
Las mismas tecnologías que abaratan la creación de guiones, imágenes, voces o personajes tienen usos legítimos. Una formación sobre automatización de vídeos de YouTube con IA puede enseñar un flujo de producción sin cámara; otra sobre creación de personajes virtuales coherentes puede servir para proyectos creativos declarados.
El límite no está en que el contenido sea sintético, sino en el consentimiento, la transparencia y el propósito. Diseñar un personaje ficticio identificado como tal no equivale a suplantar a una persona real para obtener dinero. La prevención debe distinguir esos casos para no convertir toda creación asistida en sospechosa.
Hechos, inferencias y predicciones
Hechos documentados
Google DeepMind y GovTech Singapur han ajustado un modelo Gemma para detectar patrones de estafa en el dispositivo. El diseño tiene dos etapas, utilizará consentimiento, fue entrenado sin datos privados de ciudadanos según sus responsables y tendrá un despliegue gradual. Singapur mantiene además una estrategia más amplia que combina análisis, avisos, bloqueo de infraestructura y colaboración con bancos y plataformas.
Inferencias razonables
El procesamiento local puede reducir la cantidad de contenido sensible que sale del teléfono y mejorar el tiempo de respuesta. La especialización regional probablemente será decisiva porque muchas estafas explotan instituciones, expresiones y métodos de pago concretos. También es razonable esperar una carrera continua entre detectores y atacantes.
Predicciones todavía abiertas
Es posible que los sistemas operativos y aplicaciones de mensajería incorporen más análisis local de riesgo. No está demostrado que un único modelo pueda generalizar a todos los idiomas, nuevos engaños y teléfonos de gama baja. Tampoco sabemos si los usuarios conservarán la confianza cuando aparezcan errores o si los atacantes desplazarán la conversación a canales que el detector no puede observar.
Preguntas frecuentes
¿La herramienta leerá todos mis mensajes?
El proyecto describe acceso con consentimiento dentro de aplicaciones integradas y procesamiento local. El alcance exacto dependerá de cada aplicación y sus permisos; conviene revisar qué analiza, qué conserva y qué información técnica comparte.
¿Funcionará en WhatsApp y otras aplicaciones?
Google y Singapur hablan de integración en aplicaciones, no de compatibilidad universal inmediata. Las restricciones de cada sistema operativo, aplicación, país y dispositivo condicionarán el despliegue.
¿Una alerta demuestra que el remitente es un estafador?
No. Indica que la conversación presenta señales asociadas a manipulación. Hay que detener la acción, verificar por otro canal y conservar evidencia, sin acusar automáticamente a una persona.
¿Qué hago si el sistema no muestra ninguna alerta?
La ausencia de aviso no garantiza seguridad. Toda petición extraordinaria de dinero, códigos o datos sensibles debe comprobarse independientemente, aunque provenga de una cuenta conocida.
Conclusión
La propuesta de Google DeepMind y GovTech Singapur mejora el lugar y el momento de la defensa: analiza el contexto en el propio teléfono y pretende intervenir antes de que la víctima comparta credenciales o envíe dinero. Su arquitectura de dos etapas intenta equilibrar profundidad, batería y velocidad.
Pero el proyecto no elimina la necesidad de criterio. La eficacia tendrá que demostrarse con métricas públicas, idiomas diversos, teléfonos reales y estafas nuevas. La privacidad exige algo más que ejecutar un modelo local, y una alerta no reemplaza la verificación. La mejor protección será una combinación de tecnología, fricción en operaciones de riesgo y una norma sencilla: cuando alguien pide algo urgente y extraordinario, detenerse y confirmar por otra vía.
Fuentes primarias
- Google DeepMind: modelo local contra estafas desarrollado con GovTech Singapur.
- Ministerio de Desarrollo Digital e Información de Singapur: anuncio oficial de la colaboración.
- Policía de Singapur: informe de estafas y ciberdelincuencia del primer semestre de 2026.
- AntiScam Pango: condiciones del servicio y funcionamiento local.
- INCIBE: campaña de fraude mediante cuentas de mensajería comprometidas.